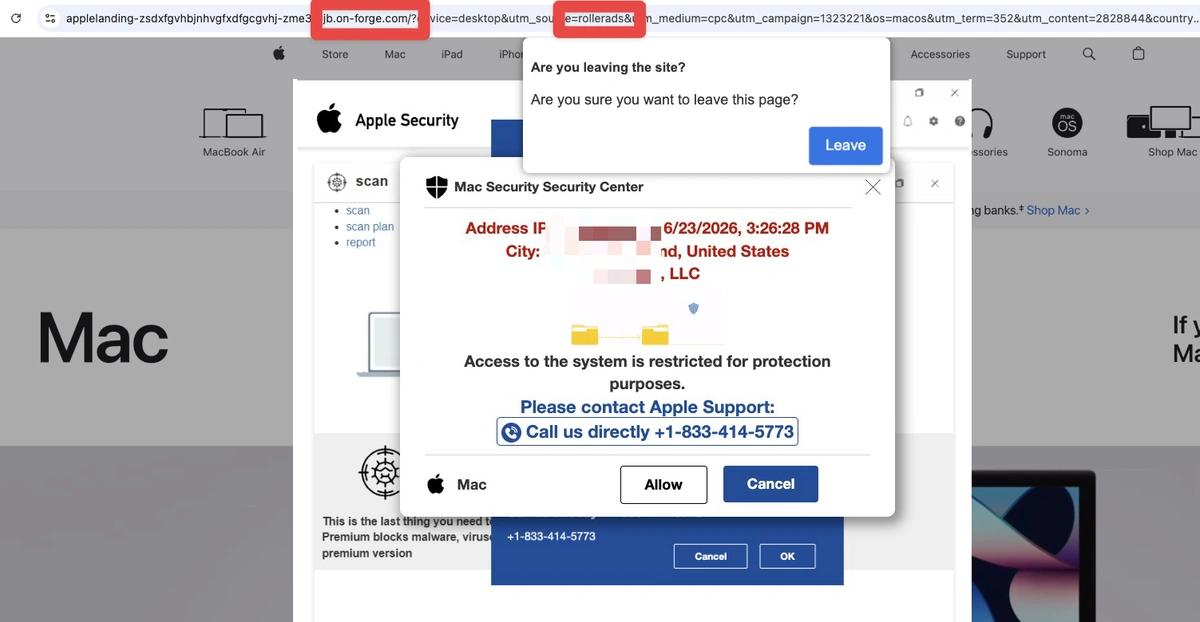
Il traffico diretto sui domini inutilizzati continua a essere una risorsa economica per molti portafogli, ma il caso segnalato da Domain Name Wire riporta al centro un problema spesso sottovalutato: la monetizzazione zero-click puo trasformare una visita innocua in un percorso verso pagine di assistenza falsa, malware scareware o altri contenuti ingannevoli.
La notizia riguarda in particolare domini e sottodomini che, attraverso catene di redirect pubblicitari, finiscono su pagine che imitano avvisi di sicurezza. Nel racconto di DNW entra anche il namespace .ph, ccTLD delle Filippine, indicato come wildcarded: digitando nomi non registrati sotto quella estensione, il traffico puo essere intercettato e monetizzato invece di terminare semplicemente con una mancata risoluzione utile per l'utente.
Leggi anche: Pushpaganda, quando i domini diventano il motore invisibile di scareware e ad fraud
Perche lo zero-click cambia il rischio del domain parking
Nel modello classico di parking l'utente atterra su una pagina con annunci o link sponsorizzati. Nello zero-click, invece, il traffico viene inoltrato direttamente a un inserzionista o a una catena di intermediari. Questo riduce il passaggio visibile per l'utente e puo aumentare il valore di alcune visite, ma rende piu difficile capire dove finisca realmente il traffico generato dal dominio.
Il problema non e solo la presenza di un annuncio discutibile. La criticita e nella filiera: un dominio puo passare da un nameserver di monetizzazione a piu redirect, poi a una rete pubblicitaria, poi a un'offerta finale che cambia nel tempo o in base al profilo del visitatore. Anche se un operatore controlla il primo livello della catena, il contenuto servito all'utente finale puo cambiare dopo l'approvazione iniziale.
Per un domain investor questo significa che la scelta del provider di monetizzazione non puo essere trattata come una decisione puramente finanziaria. Il rendimento per mille visite e importante, ma non basta se il risultato e associare un dominio a pagine di finta assistenza tecnica o a messaggi progettati per spaventare l'utente.
Il caso .ph e il tema dei namespace wildcarded
Il riferimento al .ph e significativo perche sposta l'attenzione dal singolo dominio al comportamento del namespace. Quando un'estensione utilizza wildcard DNS per intercettare traffico su nomi non registrati, crea una superficie di monetizzazione molto ampia. L'utente che digita un nome inesistente puo essere comunque indirizzato verso una pagina commerciale o una catena pubblicitaria.
Questa impostazione puo generare ricavi, ma introduce anche un rischio reputazionale per la registry e per l'ecosistema del ccTLD. Se una parte di quel traffico viene dirottata verso scam o pagine aggressive, l'estensione puo essere percepita come meno affidabile, anche quando i domini registrati legittimamente non hanno alcun legame con l'abuso.
La questione diventa ancora piu delicata perche molti utenti non distinguono tra dominio registrato, sottodominio, namespace wildcarded, parking e rete pubblicitaria. Vedono un avviso sul browser, una schermata che imita un marchio noto o una richiesta di chiamare un numero di supporto. Il danno di fiducia ricade sul sistema nel suo insieme.
Leggi anche: FakeWallet, il phishing crypto passa da domini e DNS: cosa insegna agli investitori
Cosa devono controllare investitori, registrar e registry
Il primo controllo riguarda i nameserver usati per monetizzare domini parcheggiati o traffico residuale. Non tutti i provider gestiscono allo stesso modo la qualita degli inserzionisti, la trasparenza dei redirect e la rimozione rapida delle campagne abusive. Una differenza apparentemente tecnica puo diventare una differenza sostanziale per la reputazione del portafoglio.
Il secondo controllo riguarda i log e i test geografici. Le campagne scam spesso non appaiono a tutti gli utenti nello stesso modo: possono variare per Paese, dispositivo, lingua, ora della giornata o cronologia del browser. Un dominio che sembra pulito in un test manuale puo comportarsi diversamente per un visitatore da un'altra area geografica.
Il terzo punto e contrattuale. Chi affida traffico a piattaforme di parking o zero-click dovrebbe sapere quali obblighi esistono in caso di abuso, quali tempi di intervento sono previsti e se il provider puo usare ulteriori partner senza una visibilita chiara per il titolare del dominio. Nel 2026, il tema non e piu marginale: DNS abuse, phishing e redirect malevoli sono ormai elementi che incidono anche sul valore percepito degli asset digitali.
Leggi anche: GHOST STADIUM sfrutta i domini FIFA 2026: il phishing passa dal DNS
La lettura Webinvest
Il caso zero-click conferma una regola utile per chi investe in domini: un nome non vale solo per il traffico che riceve, ma anche per il modo in cui quel traffico viene trattato. La monetizzazione aggressiva puo produrre ricavi di breve periodo, ma se espone gli utenti a truffe o scareware rischia di comprimere il valore futuro del dominio e dell'intero portafoglio.
Per le registry e per i registrar, invece, la sfida e dimostrare che il controllo della qualita non si ferma alla registrazione. Un namespace che monetizza errori di digitazione o nomi non registrati deve avere filtri solidi, audit continui e canali rapidi per bloccare le campagne dannose. Altrimenti il confine tra traffico residuale e abuso diventa troppo sottile.
Per gli investitori la conclusione pratica e semplice: controllare periodicamente dove puntano i domini parcheggiati, testare i redirect da piu contesti e scegliere partner che privilegiano la sostenibilita del traffico rispetto al massimo rendimento immediato. In un mercato in cui fiducia, sicurezza e reputazione pesano sempre di piu, anche una pagina di parking puo diventare parte della due diligence.
Leggi anche: Cybercriminali e domini gTLD: Interisle stima 16,8 milioni di registrazioni malevole nel 2025
Fonte: Domain Name Wire
← Tutte le news