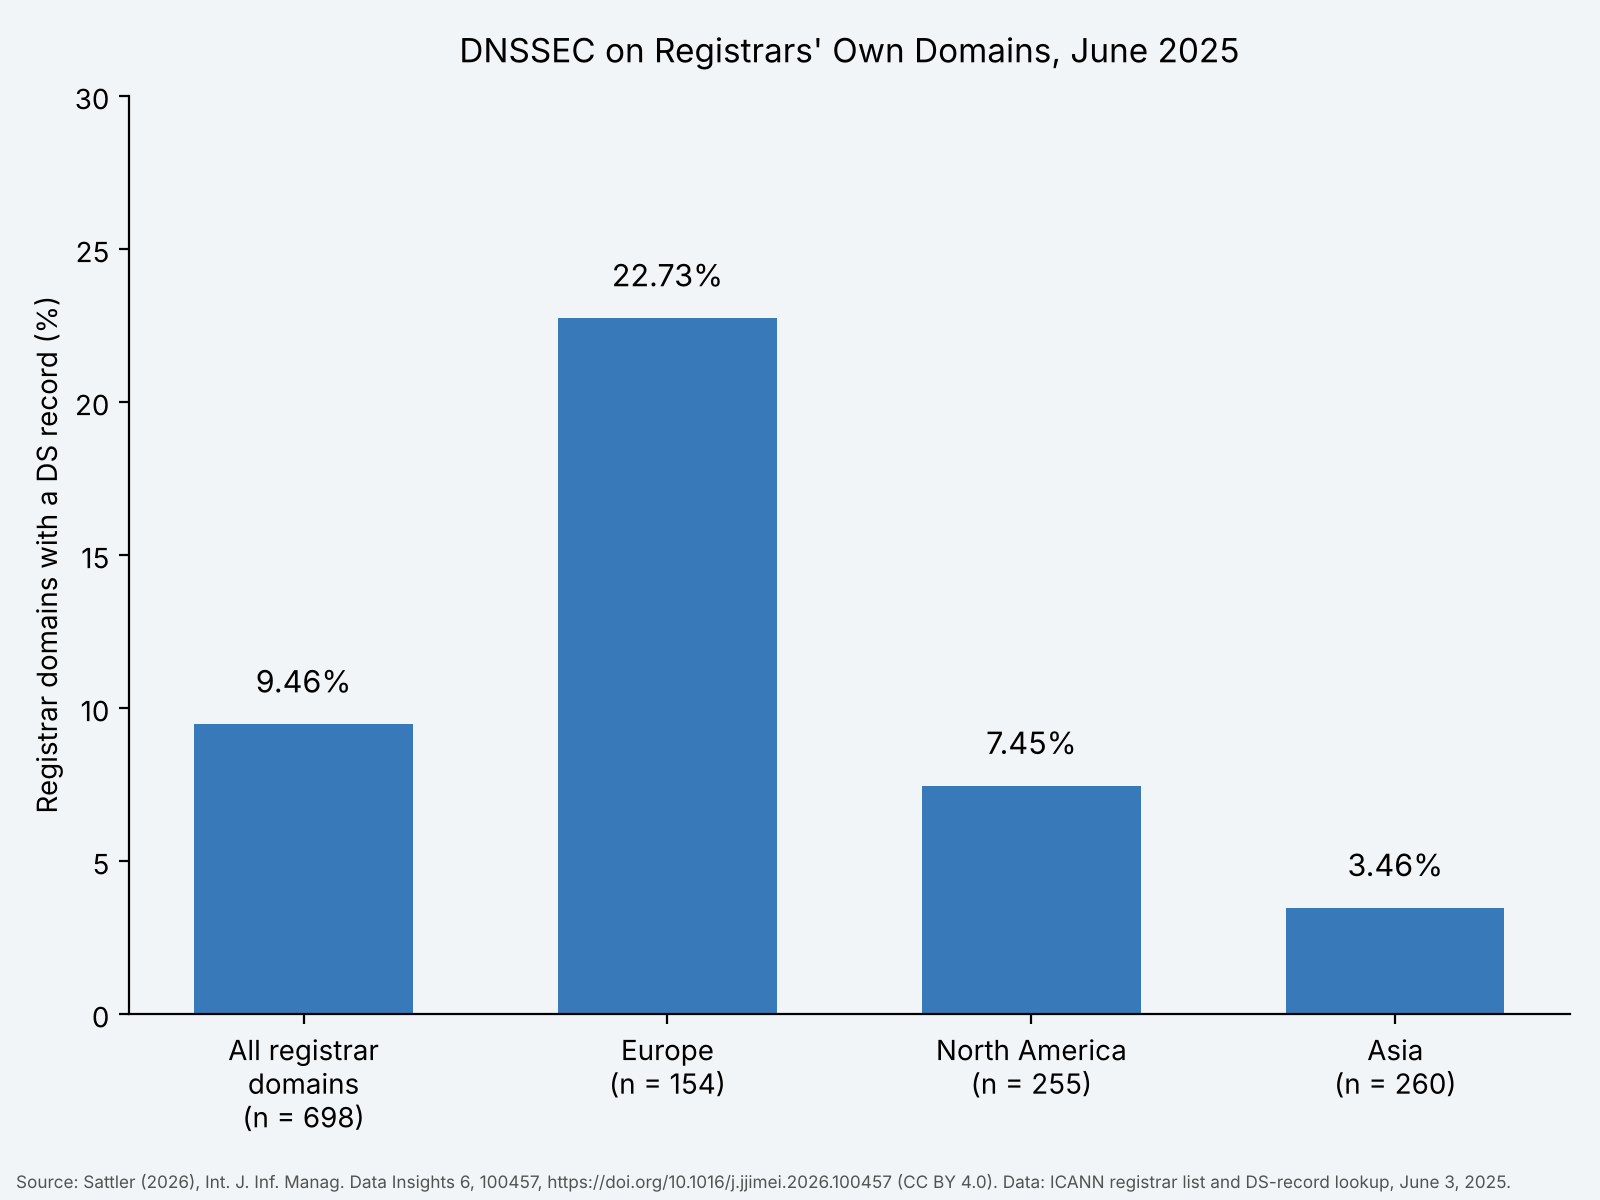
Un registro DS nei DNS non prova da solo che una catena DNSSEC funzioni correttamente. Ma è un segnale utile per una domanda concreta: quanti registrar accreditati da ICANN applicano sui propri domini principali una tecnologia che devono saper gestire per i clienti? Un’analisi di 698 domini riconducibili a registrar ha trovato un record DS in 66 casi, pari al 9,46%. Il dato è una fotografia del giugno 2025 e va letto come un limite superiore delle configurazioni operative, non come una misura di tutte le protezioni DNS in uso.
Leggi anche: DNSSEC, ICANN apre il dossier sull’automazione dei record DS
Perché guardare ai domini dei registrar
Il registrar è un passaggio essenziale tra chi registra un nome e il registry che gestisce l’estensione. Per i domini protetti con DNSSEC, il registrar riceve e inoltra al registry i dati necessari a pubblicare la delega sicura, compreso il record DS. Il 2013 Registrar Accreditation Agreement (RAA) prevede questo supporto per i clienti dei registrar soggetti a quell’accordo. Non impone invece che il registrar firmi con DNSSEC il proprio sito o il dominio principale riportato nei suoi dati pubblici.
È questa differenza a rendere interessante il campione: gli operatori analizzati conoscono il processo e lo offrono nel rapporto con i clienti, ma la scelta di usarlo per il proprio dominio resta separata. Lo studio di Tobias Sattler, ripreso da CircleID e pubblicato anche su RIPE Labs, misura proprio la presenza del record DS nel parent DNS per i domini primari associati ai registrar.
Il risultato cambia con l’unità di conteggio
La lista ICANN di giugno 2025 conteneva 3.019 accreditamenti. Tolto un record senza dominio pubblico, l’autore ha raggruppato i restanti 3.018 accreditamenti in base al dominio registrabile indicato sul sito: molte entità dello stesso gruppo hanno accreditamenti multipli ma condividono un’unica presenza web. Il campione così ottenuto comprende 698 domini primari distinti. Su questi, 66 avevano almeno un DS nel parent zone: 9,46%.
Se invece si divide il numero di domini firmati per tutti gli accreditamenti, la quota scende al 2,32%. I due valori rispondono a domande diverse: il primo considera un dominio per operatore, il secondo attribuisce lo stesso peso a ogni accreditamento, anche quando molti appartengono allo stesso gruppo. Il confronto tra statistiche DNSSEC richiede quindi di verificare prima che cosa sia stato contato.
Leggi anche: .pk è firmato, ma quanti domini della zona risultano effettivamente validanti?
Europa avanti, ma il dato non spiega da solo il perché
La differenza più netta emerge nella distribuzione geografica. In Europa risultava firmato il 22,73% dei domini del campione (35 su 154); in Nord America il 7,45% (19 su 255) e in Asia il 3,46% (9 su 260). Fuori dall’Europa, considerando i 542 domini con regione attribuita, il tasso era del 5,72%. L’analisi statistica segnala un’associazione robusta tra regione e presenza del DS, ma non identifica una causa.
L’autore considera plausibile che le iniziative adottate negli anni da diversi registry europei — incentivi, strumenti e campagne rivolte ai registrar — abbiano reso la firma DNSSEC una pratica più familiare anche sui domini aziendali degli operatori. È un’interpretazione coerente con la distribuzione osservata, non una conclusione dimostrata dal dataset: il paese dichiarato a ICANN non descrive da solo regole, clientela o modello operativo di un registrar.
Anche il rapporto con la dimensione aziendale è meno lineare di quanto suggerisca il confronto semplice. I domini dei registrar più grandi risultavano firmati più spesso, ma l’associazione con la dimensione perde significatività quando il modello considera anche la regione. Inoltre, la dimensione è stimata usando i dati .com: una misura che può sottorappresentare gli operatori concentrati sui ccTLD, più comuni in alcuni mercati europei.
Un record DS non equivale a una catena valida
La cautela principale riguarda la metrica. Lo studio conta un dominio come firmato quando trova almeno un DS nella zona padre. Non controlla se le firme siano aggiornate, se la catena completi una validazione corretta o chi gestisca le chiavi e i nameserver. Un DS obsoleto può dunque rientrare tra i 66 casi pur accompagnandosi a una configurazione che produce errori per i resolver validanti. Per questo il 9,46% è, nelle parole dell’autore, un limite superiore delle installazioni funzionanti.
Il campione è inoltre una singola rilevazione, non una serie storica: non dice se l’adozione sia cresciuta o diminuita dopo giugno 2025. Né misura la sicurezza complessiva dei registrar, che dipende da molti altri controlli e servizi. La ricerca rende pubblici paper, dataset e codice per consentire di riprodurre i risultati; una seconda rilevazione, con verifiche delle firme, potrebbe chiarire sia l’evoluzione sia la quota di configurazioni effettivamente valide.
Per chi gestisce un registrar, il dato suggerisce un controllo pratico: verificare non soltanto l’offerta DNSSEC nel pannello clienti, ma anche il dominio che espone il sito, la posta e gli accessi amministrativi. La firma aggiunge però un impegno di manutenzione: una delega mal gestita può rendere irraggiungibili quei servizi ai resolver che applicano la validazione.
La lettura Webinvest
Il valore della ricerca sta meno nel titolo “meno di uno su dieci” che nella distinzione fra capacità tecnica, adozione e funzionamento reale. Il registrar può saper trasferire i record DS per conto del cliente senza aver firmato il proprio nome; allo stesso tempo, trovare un DS non certifica che il dominio sia validante. Campione, unità di conteggio e controllo della catena sono indispensabili per interpretare correttamente qualsiasi percentuale DNSSEC.
La fotografia invita quindi a una verifica mirata, non a una classifica di sicurezza. Per i registrar il dominio principale è parte della propria infrastruttura pubblica; per il settore, una seconda misurazione replicabile e tecnicamente più profonda sarebbe il passo necessario per capire se la distanza osservata si sta riducendo.
Fonti: CircleID, analisi di Tobias Sattler; studio scientifico open access e dataset replicabile; ICANN, 2013 Registrar Accreditation Agreement.
← Tutte le news