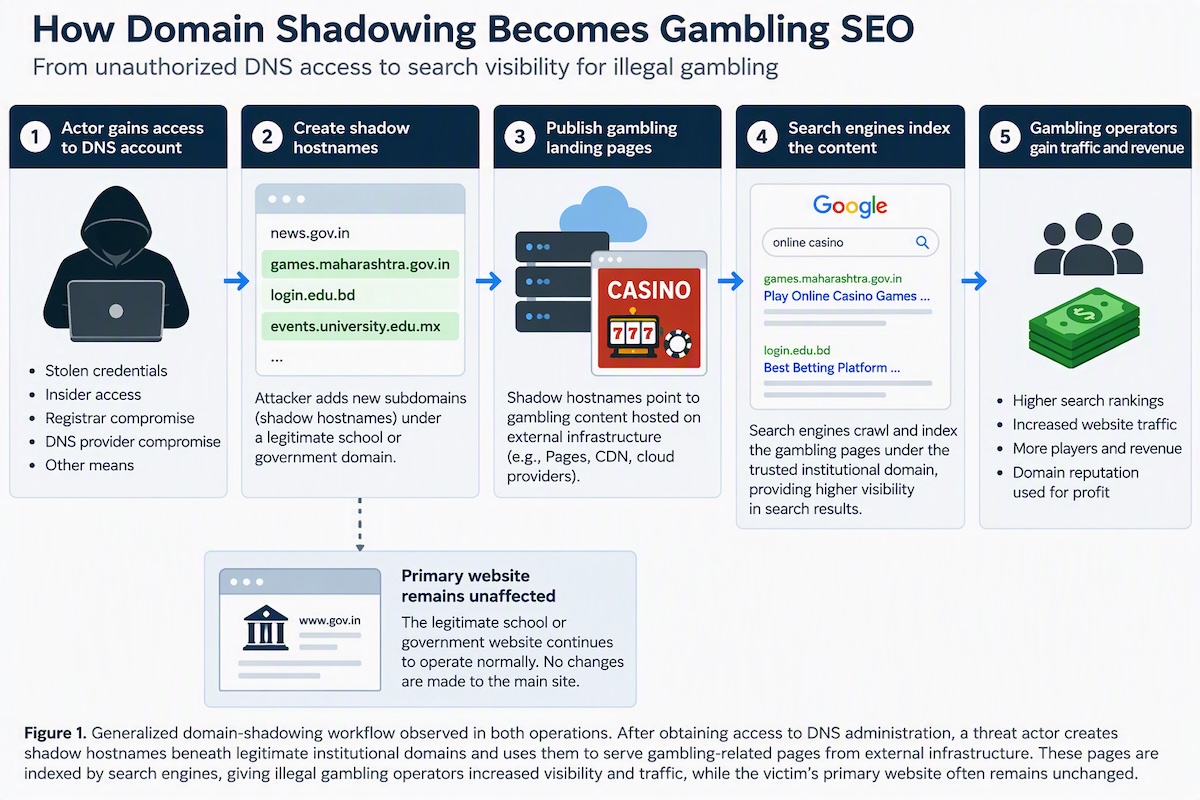
Una homepage regolare non basta a dimostrare che un dominio sia sotto controllo. In un’indagine pubblicata il 26 ottobre, Infoblox descrive due operazioni separate che hanno inserito pagine di gioco d’azzardo illegale sotto sottodomini di scuole e istituzioni pubbliche in Bangladesh, India e Messico. Le pagine erano ospitate su infrastrutture esterne: il sito principale degli enti poteva continuare a funzionare mentre il DNS del dominio veniva usato per attirare traffico e sfruttare la reputazione istituzionale sui motori di ricerca.
Leggi anche: DNS hijacking e Registry Lock: perché il dominio critico va protetto a livello registry
Oltre 850 ingressi osservati, ma il metodo iniziale resta ignoto
Infoblox attribuisce alla campagna chiamata Hidden Hawk più di 850 punti di accesso osservati e oltre 30 marchi di gioco collegati, distribuiti su otto domini istituzionali. La stessa ricerca avverte che si tratta di un conteggio minimo: l’indagine era ancora in corso. Non è quindi corretto leggere questi numeri come otto siti web integralmente violati o come una stima completa delle vittime.
Il punto di ingresso tecnico non è stato determinato. Gli autori ipotizzano possibilità come credenziali sottratte, accesso interno o compromissione di un registrar o fornitore DNS, ma nessuna di queste ipotesi è stata confermata per i casi analizzati. La distinzione conta: il rapporto documenta i record e i contenuti osservati, non identifica una vulnerabilità comune né attribuisce tutte le configurazioni a un singolo fornitore.
Due configurazioni DNS, due livelli di controllo
Nella prima operazione l’attore ha aggiunto record CNAME individuali sotto domini scolastici e governativi. Questi alias indirizzavano specifici nomi host verso pagine esterne, perlopiù su Cloudflare Pages. Alcuni hostname riproducevano il nome istituzionale nella destinazione tecnica: una traccia utile per collegare i record alle pagine, ma non una prova autonoma su chi avesse modificato il DNS.
Infoblox ha inoltre contattato su Telegram un account che riteneva associato a Hidden Hawk, simulando l’interesse di un operatore di casinò. L’interlocutore avrebbe offerto ottimizzazione dei backlink e landing page personalizzate. I ricercatori non hanno effettuato pagamenti; il colloquio è stato usato come riscontro sul possibile modello di servizio, non come acquisto verificato o identificazione certa delle persone dietro l’operazione.
Il secondo caso, che Infoblox non attribuisce a Hidden Hawk, riguardava sottodomini di maharashtra.gov.in e online.esic.gov.in. Qui gli operatori avrebbero creato deleghe NS verso nameserver esterni per intere sottozone. Una delega trasferisce l’autorità DNS per quella parte dello spazio dei nomi: chi controlla i nameserver delegati può poi aggiungere record senza intervenire ogni volta sulla zona principale dell’ente. Un wildcard sotto gam.maharashtra.gov.in consentiva inoltre a nomi arbitrari di risolversi.
Le pagine osservate promuovevano rummy, scommesse e lotterie, con distribuzione passata attraverso DigitalOcean, CloudFront e BunnyCDN. Le deleghe non risultavano più visibili a metà ottobre 2026; Infoblox considera il caso probabilmente rimediato. Per una parte delle voci legate a Hidden Hawk, invece, la ricerca segnalava ancora attività al momento della pubblicazione. I due stati non vanno confusi né estesi a tutti i sottodomini coinvolti.
Perché i controlli sulla sola homepage non bastano
La tecnica sfrutta una separazione operativa spesso trascurata: disponibilità del sito e integrità della zona DNS sono controlli diversi. Se il personale verifica solo che la homepage risponda o monitora esclusivamente i log dell’applicazione, i nomi aggiunti alla zona possono restare fuori dal perimetro osservato. Gli host malevoli possono servire contenuti da piattaforme terze senza caricarli sui server dell’organizzazione.
Per chi gestisce un portafoglio o un’infrastruttura di domini, l’indicazione pratica è trattare la zona autorevole e gli account che la modificano come asset di sicurezza. Cambiamenti NS non previsti, serie improvvise di sottodomini, wildcard senza una motivazione documentata e CNAME verso servizi esterni inattesi meritano verifica rispetto a un change record e a un responsabile applicativo. Anche i certificati emessi per hostname sconosciuti possono aiutare a correlare le modifiche, ma vanno letti insieme a dati DNS e inventario dei servizi.
La risposta non dovrebbe consistere nel bloccare l’intero dominio di una scuola o di un’amministrazione. Infoblox sottolinea che gli enti sono legittimi: occorre rimuovere gli hostname e le deleghe non autorizzate, indagare quale account le abbia create e proteggere le credenziali di gestione, includendo autenticazione a più fattori e revisione dei log del registrar e del provider DNS. Un blocco al secondo livello colpirebbe anche servizi validi e utenti estranei all’abuso.
Leggi anche: ICANN misura i domini associati: il DNS abuse lascia tracce anche nei dati pubblici
La lettura Webinvest
Il caso mostra che il controllo del dominio non si esaurisce nel rinnovo o nella protezione del nome da un trasferimento non autorizzato. Anche una modifica limitata ai record DNS può trasformare un sottodominio legittimo in un canale di distribuzione, senza interrompere il servizio principale e senza lasciare contenuti sui server della vittima. Per imprese, enti e investitori con asset digitali, la misura utile è la tracciabilità delle modifiche: chi può cambiare deleghe e record, quali variazioni sono attese e quanto rapidamente un’anomalia viene rilevata. Le evidenze pubblicate da Infoblox descrivono campagne specifiche; non dimostrano che ogni CNAME esterno, wildcard o servizio DNS terzo sia malevolo.
← Tutte le news