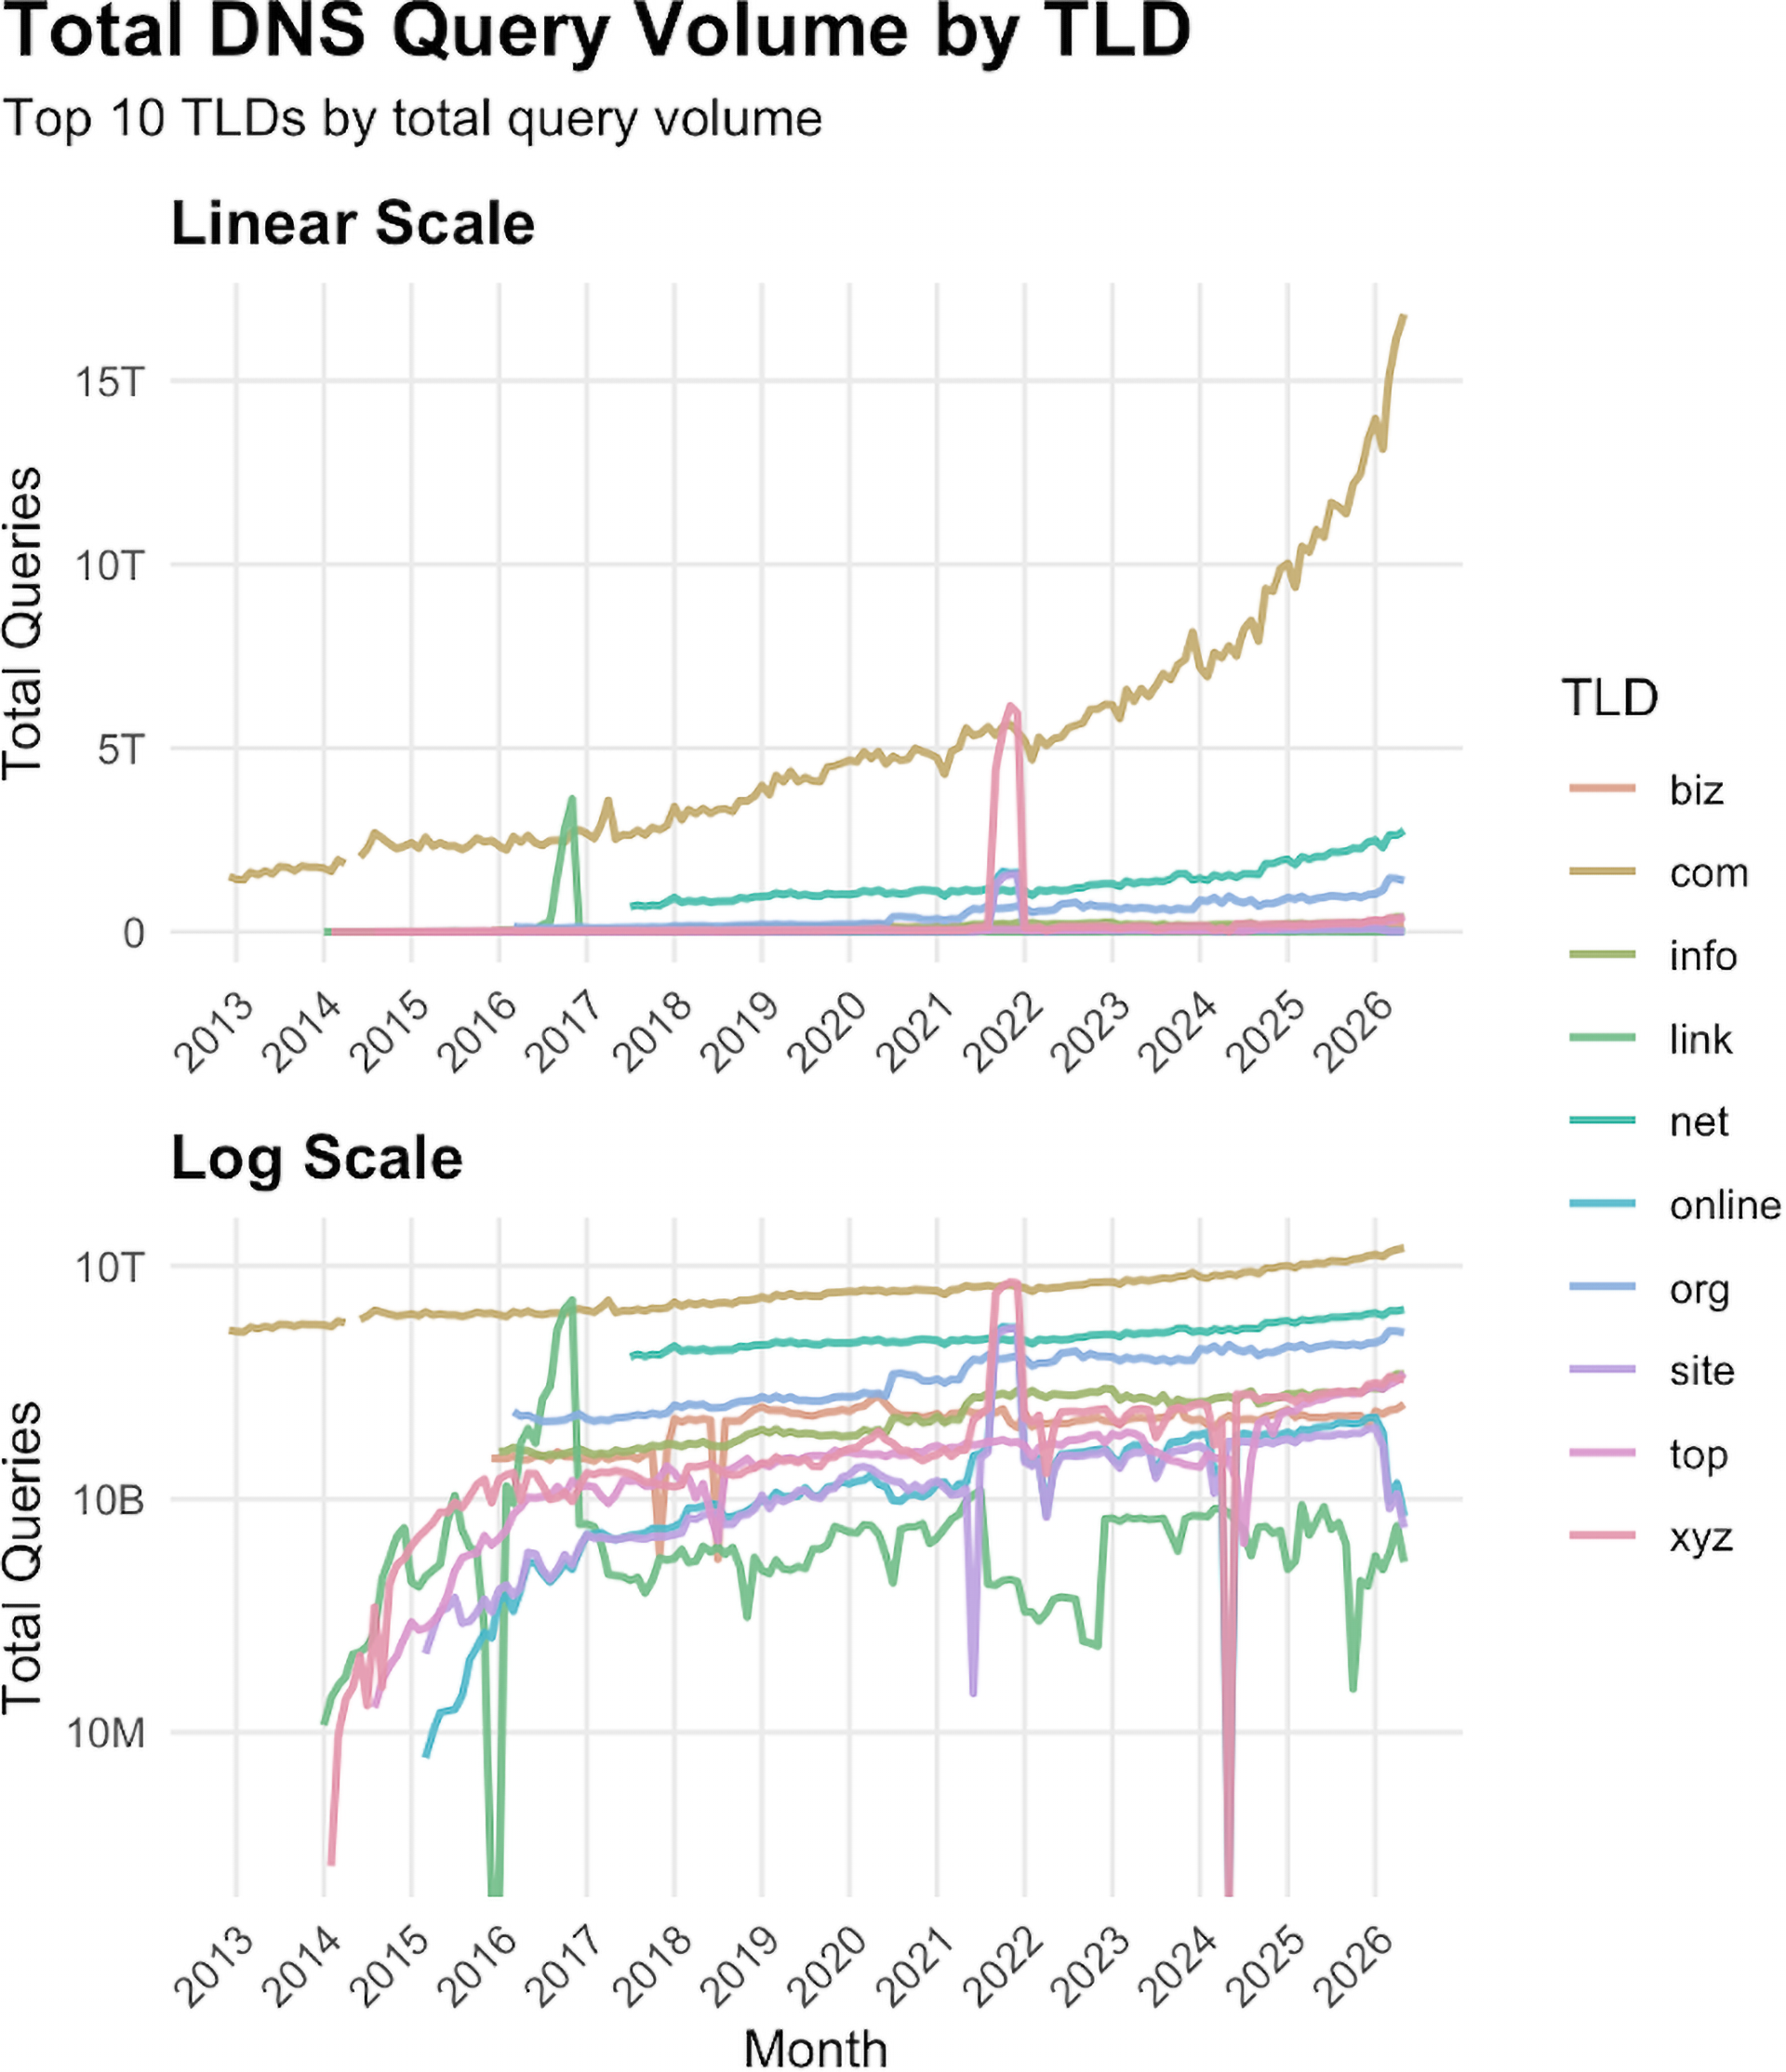
I report mensili dei registry pubblicati da ICANN permettono di osservare un aspetto poco visibile del mercato dei domini: quante query arrivano ai server DNS autorevoli e come vengono trasportate. Una nuova analisi di Matt Thomas, Fellow di Verisign, ha raccolto i dati dal 2013 alla metà del 2026 per i TLD con i volumi più alti. Il dato di scala spicca: a giugno 2026 i server di .com hanno risposto a circa 17.000 miliardi di query nel mese, quasi il doppio del livello di metà 2024.
Leggi anche: DNSSEC sui domini dei registrar: firmato meno di un sito su dieci
Una crescita concentrata su pochi registry
Secondo l’elaborazione di Thomas, nel 2013 .com trattava circa 1.500 miliardi di query mensili; nel 2021 aveva superato quota 5.000 miliardi. La crescita successiva è stata più rapida: dai circa 9.000 miliardi di metà 2024 si è arrivati a quasi 17.000 miliardi a giugno 2026. Anche .net è aumentato, passando da circa 700 miliardi nel 2017 a circa 2.700 miliardi al mese. Tra gli altri TLD inclusi nello studio, soltanto .org supera stabilmente il migliaio di miliardi mensili.
Questi numeri descrivono il carico sui nameserver autorevoli, non il numero di domini registrati, di utenti o di visite a siti web. Una singola applicazione può produrre molte richieste DNS, mentre la cache dei resolver può ridurre quelle che raggiungono il registry. La metrica non è quindi un indicatore diretto di popolarità commerciale dell’estensione. È però utile per valutare la scala infrastrutturale e la necessità di mantenere capacità sufficiente anche quando la domanda cresce rapidamente.
L’analisi rileva inoltre brevi picchi anomali nei dati storici: .link avrebbe raggiunto circa 3.600 miliardi di query in un mese alla fine del 2016, mentre .xyz avrebbe superato i 6.000 miliardi nel 2021, con movimenti simultanei più contenuti per .site e .online. L’autore non attribuisce questi episodi a una causa precisa. Attacchi DDoS, software mal configurato o attività di botnet sono possibili spiegazioni generali, ma i report pubblici non consentono di stabilire quale si applichi a ciascun caso.
Il rapporto TCP/UDP cambia dopo il rollover DNSSEC
La seconda parte dell’analisi segue il rapporto tra query DNS trasportate su TCP e su UDP. Per buona parte del decennio, il rapporto di .com era nell’ordine di 3–4 query TCP ogni 100 UDP. Dopo il passaggio, completato tra novembre e dicembre 2023, dalle firme DNSSEC RSA/SHA-256 (algoritmo 8) a ECDSA P-256 con SHA-256 (algoritmo 13), il rapporto è prima aumentato durante la coesistenza temporanea dei due set di chiavi e firme, poi è sceso fino a circa 0,4 ogni 100 query UDP nel 2026. Per .net l’andamento indicato è simile, da circa 5 a 0,9 ogni 100.
Il meccanismo descritto è legato alla dimensione delle risposte firmate. La firma ECDSA citata nell’articolo occupa 64 byte, contro i 160 byte della firma RSA usata in precedenza da Verisign. Risposte più piccole hanno minore probabilità di superare lo spazio disponibile in un datagramma UDP e di richiedere un nuovo tentativo su TCP. Il beneficio si misura in efficienza e capacità: a volumi così grandi anche una differenza modesta nel rapporto di trasporto corrisponde a centinaia di miliardi di connessioni TCP al mese in più o in meno.
Il risultato non va letto come prova che TCP sia un protocollo da evitare: resta una parte essenziale del DNS e serve, tra l’altro, quando le risposte sono grandi o richiedono affidabilità ulteriore. Il punto operativo è che dimensione delle risposte, scelta crittografica e comportamento dei resolver interagiscono. La transizione del 2023 mostra quanto una modifica alle firme DNSSEC possa riflettersi sul traffico osservato da un registry di grandi dimensioni.
Leggi anche: Post-quantum e DNSSEC: perché i domini devono preparare la prossima migrazione
La sfida post-quantum e la proposta di Verisign
Il dibattito acquista rilevanza perché alcune firme post-quantum sperimentali sono molto più grandi. Thomas cita l’esperimento Cloudflare con ML-DSA-44, la cui firma di circa 2.420 byte consente di misurare l’effetto di risposte che eccedono spesso i limiti pratici del trasporto UDP. È un esperimento utile per capire il comportamento dell’ecosistema, ma non equivale a un piano di adozione generalizzato né a uno standard DNSSEC definitivo.
Verisign propone invece Merkle Tree Ladder (MTL), una tecnica che organizza le prove in modo da non aggiungere una firma post-quantum completa a ogni singola risposta. L’operatore sostiene che le proprietà di sicurezza restino comparabili, riducendo l’overhead trasferito per ogni insieme di record. Si tratta di una proposta tecnologica di Verisign, resa disponibile secondo l’azienda con licenza royalty-free e promossa per una possibile standardizzazione: non è una soluzione già adottata dal DNS globale. L’analisi dell’autore è quindi anche una presentazione della direzione tecnica sostenuta dal suo datore di lavoro.
I dati storici aiutano a formulare una domanda concreta per la migrazione: come introdurre firme più robuste senza moltiplicare dimensioni dei pacchetti, ritrasmissioni e fabbisogno di capacità? Ma i report mensili hanno limiti. Le metriche sono dichiarate dai registry e le pratiche di conteggio possono differire; per .com e .net Verisign esclude dal conteggio query malformate, traffico non DNS e parte del traffico d’attacco, mentre non è chiaro se tutti gli altri operatori applichino esclusioni equivalenti. I valori non costituiscono dunque un confronto perfettamente omogeneo fra registry.
La lettura Webinvest
Il contributo più solido dell’analisi è la serie temporale: mostra la crescita del carico su .com e rende misurabile il cambiamento del rapporto TCP/UDP associato al rollover del 2023. Il legame causale è plausibile e coerente con la riduzione delle firme, ma i numeri provengono da report operatori e l’autore rappresenta uno dei registry studiati. Le limitazioni di conteggio impediscono di trasformarli in una classifica definitiva delle prestazioni dei TLD.
Per il settore, la questione pratica è progettare la transizione post-quantum considerando non solo la resistenza crittografica, ma anche la dimensione delle risposte e gli effetti sui resolver. MTL è una proposta da valutare nel percorso tecnico e di standardizzazione, non una scelta già presa dall’intera comunità DNS. I prossimi elementi da seguire saranno test indipendenti e comparabili, interoperabilità con software DNS diffuso e misure pubbliche che distinguano meglio il traffico ordinario dai picchi anomali.
← Tutte le news