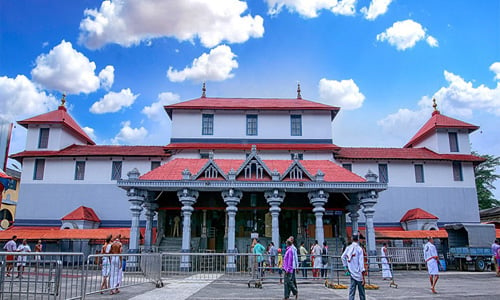
Il recupero di shridharmasthala.org mostra un lato spesso sottovalutato delle dispute sui domini: non tutte nascono da una registrazione opportunistica fatta da terzi. A volte il problema è più diretto e più pericoloso: un dominio storico viene sottratto al legittimo titolare attraverso un accesso compromesso, un trasferimento non autorizzato o una catena di credenziali deboli.
Secondo Domain Name Wire, la Shri Dharmasthala Manjunatheshwara Educational Society ha ottenuto il trasferimento del dominio dopo una procedura UDRP davanti al Czech Arbitration Court. La decisione CAC-UDRP-108857, pubblicata il 14 settembre 2026, riguarda un nome registrato nel 2001 e usato per anni come presenza online di una delle istituzioni religiose più note del Sud dell’India.
Leggi anche: HudsonsDetroit.com resta al registrante: la data Whois sbagliata fa saltare la UDRP
Il fatto: un dominio storico passa di mano senza consenso
Il quadro ricostruito nella decisione è netto. La complainant sostiene che shridharmasthala.org fosse sotto il suo controllo da molti anni e che il 10 giugno 2026 sia stato trasferito fraudolentemente senza conoscenza, autorizzazione o consenso. Nel fascicolo compaiono anche elementi tecnici rilevanti: accessi all’account da indirizzi IP in Svezia, Svizzera e, dopo il trasferimento, Giappone; assenza di autenticazione a due fattori; indirizzo email collegato all’account apparso in data breach pubblici; e un account Gmail indicato come compromesso nella stessa sequenza di attacco.
La pagina non sarebbe stata immediatamente alterata, ma questo non rende il caso meno grave. Il panel ha osservato che chi controlla il dominio mantiene comunque la capacità di cambiare reindirizzamenti, contenuti, posta elettronica, DNS e destinazione del traffico. Per un dominio usato da un ente conosciuto, con servizi di prenotazione, donazioni e comunicazione istituzionale, il rischio operativo esiste anche quando il sito sembra ancora “normale”.
Il respondent indicato nella decisione, Chen Jia, non ha presentato risposta. Il panelista Dietrich Beier ha quindi valutato gli elementi prodotti dalla complainant e ha ordinato il trasferimento del dominio.
Perché la UDRP ha funzionato in un caso di furto
La UDRP è spesso associata a cybersquatting classico: un terzo registra un nome uguale o confondibile con un marchio e prova a monetizzarlo. Qui il passaggio interessante è diverso. Il panel ha considerato la sottrazione fraudolenta del dominio come una nuova acquisizione in mala fede, richiamando l’idea che il trasferimento illecito possa essere trattato, agli effetti della policy, in modo equivalente a una registrazione iniziale.
La complainant ha dovuto dimostrare i tre elementi standard: diritti su un segno distintivo, assenza di diritti o interessi legittimi del respondent, registrazione e uso in mala fede. Sul primo punto, la decisione accetta l’esistenza di diritti di common law su SHRI DHARMASTHALA, anche sulla base dell’uso continuativo, della riconoscibilità pubblica, dei servizi erogati e della notorietà dell’istituzione. Il dominio è stato considerato identico o confondibile con quel segno.
Sul secondo e terzo elemento, la logica è più operativa: chi ottiene un dominio attraverso un trasferimento fraudolento non può rivendicare un interesse legittimo solo perché il sito continua a mostrare contenuti del precedente titolare. Anzi, il controllo residuo sul nome crea una minaccia permanente, perché consente di cambiare il traffico quando il pubblico continua a fidarsi dell’indirizzo.
Leggi anche: DNS abuse, il nodo non e solo il takedown: conta chi riesce a segnalare
Il punto per registrar e titolari di domini critici
Il caso non va letto solo come una vittoria legale. È soprattutto un promemoria di sicurezza. Un dominio istituzionale, religioso, governativo, finanziario o sanitario non è un semplice asset digitale: può controllare prenotazioni, pagamenti, email, identità pubblica e fiducia degli utenti. Se cade l’account registrar, l’impatto può superare di molto il valore commerciale del nome.
La prima lezione è banale ma non negoziabile: 2FA attiva, email amministrative protette, password manager, ruoli separati, controllo periodico dei contatti Whois/RDAP e alert sui trasferimenti devono essere considerati parte della governance del dominio. La seconda è documentale: fatture, rinnovi, screenshot storici, prove d’uso, registrazioni societarie, log di accesso e comunicazioni con il registrar possono diventare decisivi quando bisogna dimostrare che un trasferimento non era autorizzato.
Per i registrar, il tema è altrettanto sensibile. I processi di transfer devono restare efficienti, ma i segnali di rischio non possono essere trattati come rumore: login da paesi insoliti, email già coinvolte in data breach, account senza 2FA e richieste di trasferimento su domini storici dovrebbero attivare controlli aggiuntivi. Non si tratta di bloccare il mercato secondario, ma di distinguere un normale cambio di intestazione da un passaggio che espone utenti e titolari a danni immediati.
Perché interessa anche agli investitori
Chi investe in domini tende a guardare soprattutto prezzo, liquidità, estensione, backlink, traffico e spendibilità commerciale. Il caso shridharmasthala.org ricorda che esiste anche una due diligence sull’origine del nome. Un dominio apparentemente acquistabile, trasferito di recente o proposto con urgenza può nascondere una storia problematica. Se il nome è legato a un ente noto, a un uso storico o a un’infrastruttura ancora attiva, la prudenza deve aumentare.
Un investitore professionale dovrebbe verificare la cronologia del dominio, eventuali cambi anomali di registrar, contenuti storici, segnali di compromissione e coerenza del venditore. Nei casi più delicati, una vendita “troppo facile” non è un’opportunità: è un rischio di restituzione, disputa, blocco del trasferimento o danno reputazionale.
Leggi anche: Newfold chiude la causa Meta: il trademark abuse entra nei processi dei registrar
La lettura Webinvest
La decisione CAC non trasforma la UDRP in una polizza universale contro il furto di domini, ma conferma che, con prove solide, la policy può essere uno strumento rapido per rimettere ordine quando un nome viene sottratto e poi mantenuto sotto il controllo di un terzo. Il punto centrale è il controllo: anche senza contenuti alterati, chi possiede le chiavi DNS di un dominio noto può creare danni immediati.
Per Webinvest, il caso va archiviato come un richiamo pratico: il valore di un dominio critico non si protegge solo rinnovandolo in tempo. Si protegge blindando l’account, riducendo i privilegi inutili, monitorando i cambiamenti e conservando prove d’uso. Nel mercato dei domini, la sicurezza non è una funzione accessoria: è parte del valore dell’asset.
Fonte principale: Domain Name Wire. Decisione: Czech Arbitration Court, CAC-UDRP-108857.
← Tutte le news