Un indirizzo promozionale appena registrato può diventare il segnale che un truffatore aspetta per mettere online una copia quasi identica. È il modello descritto da Symantec in una campagna che ha preso di mira domini associati a iniziative commerciali e informative di grandi marchi: secondo i ricercatori, le varianti venivano registrate entro il giorno lavorativo successivo al nome autentico.
La ricerca, pubblicata il 16 novembre da Symantec, parte da 27 coppie osservate tra agosto e novembre. Il dato non dimostra da solo come gli operatori abbiano raccolto le informazioni sulle nuove registrazioni, ma la rapidità e la ricorrenza del modello indicano una sorveglianza mirata dei flussi di registrazione. Per chi gestisce portafogli di marchi, campagne e domini, il tempo tra registrazione e lancio pubblico diventa quindi una finestra di rischio concreta.
Leggi anche: Domini AI falsi: come il typosquatting costruisce siti e percorsi ingannevoli
Il bersaglio sono anche i domini delle campagne
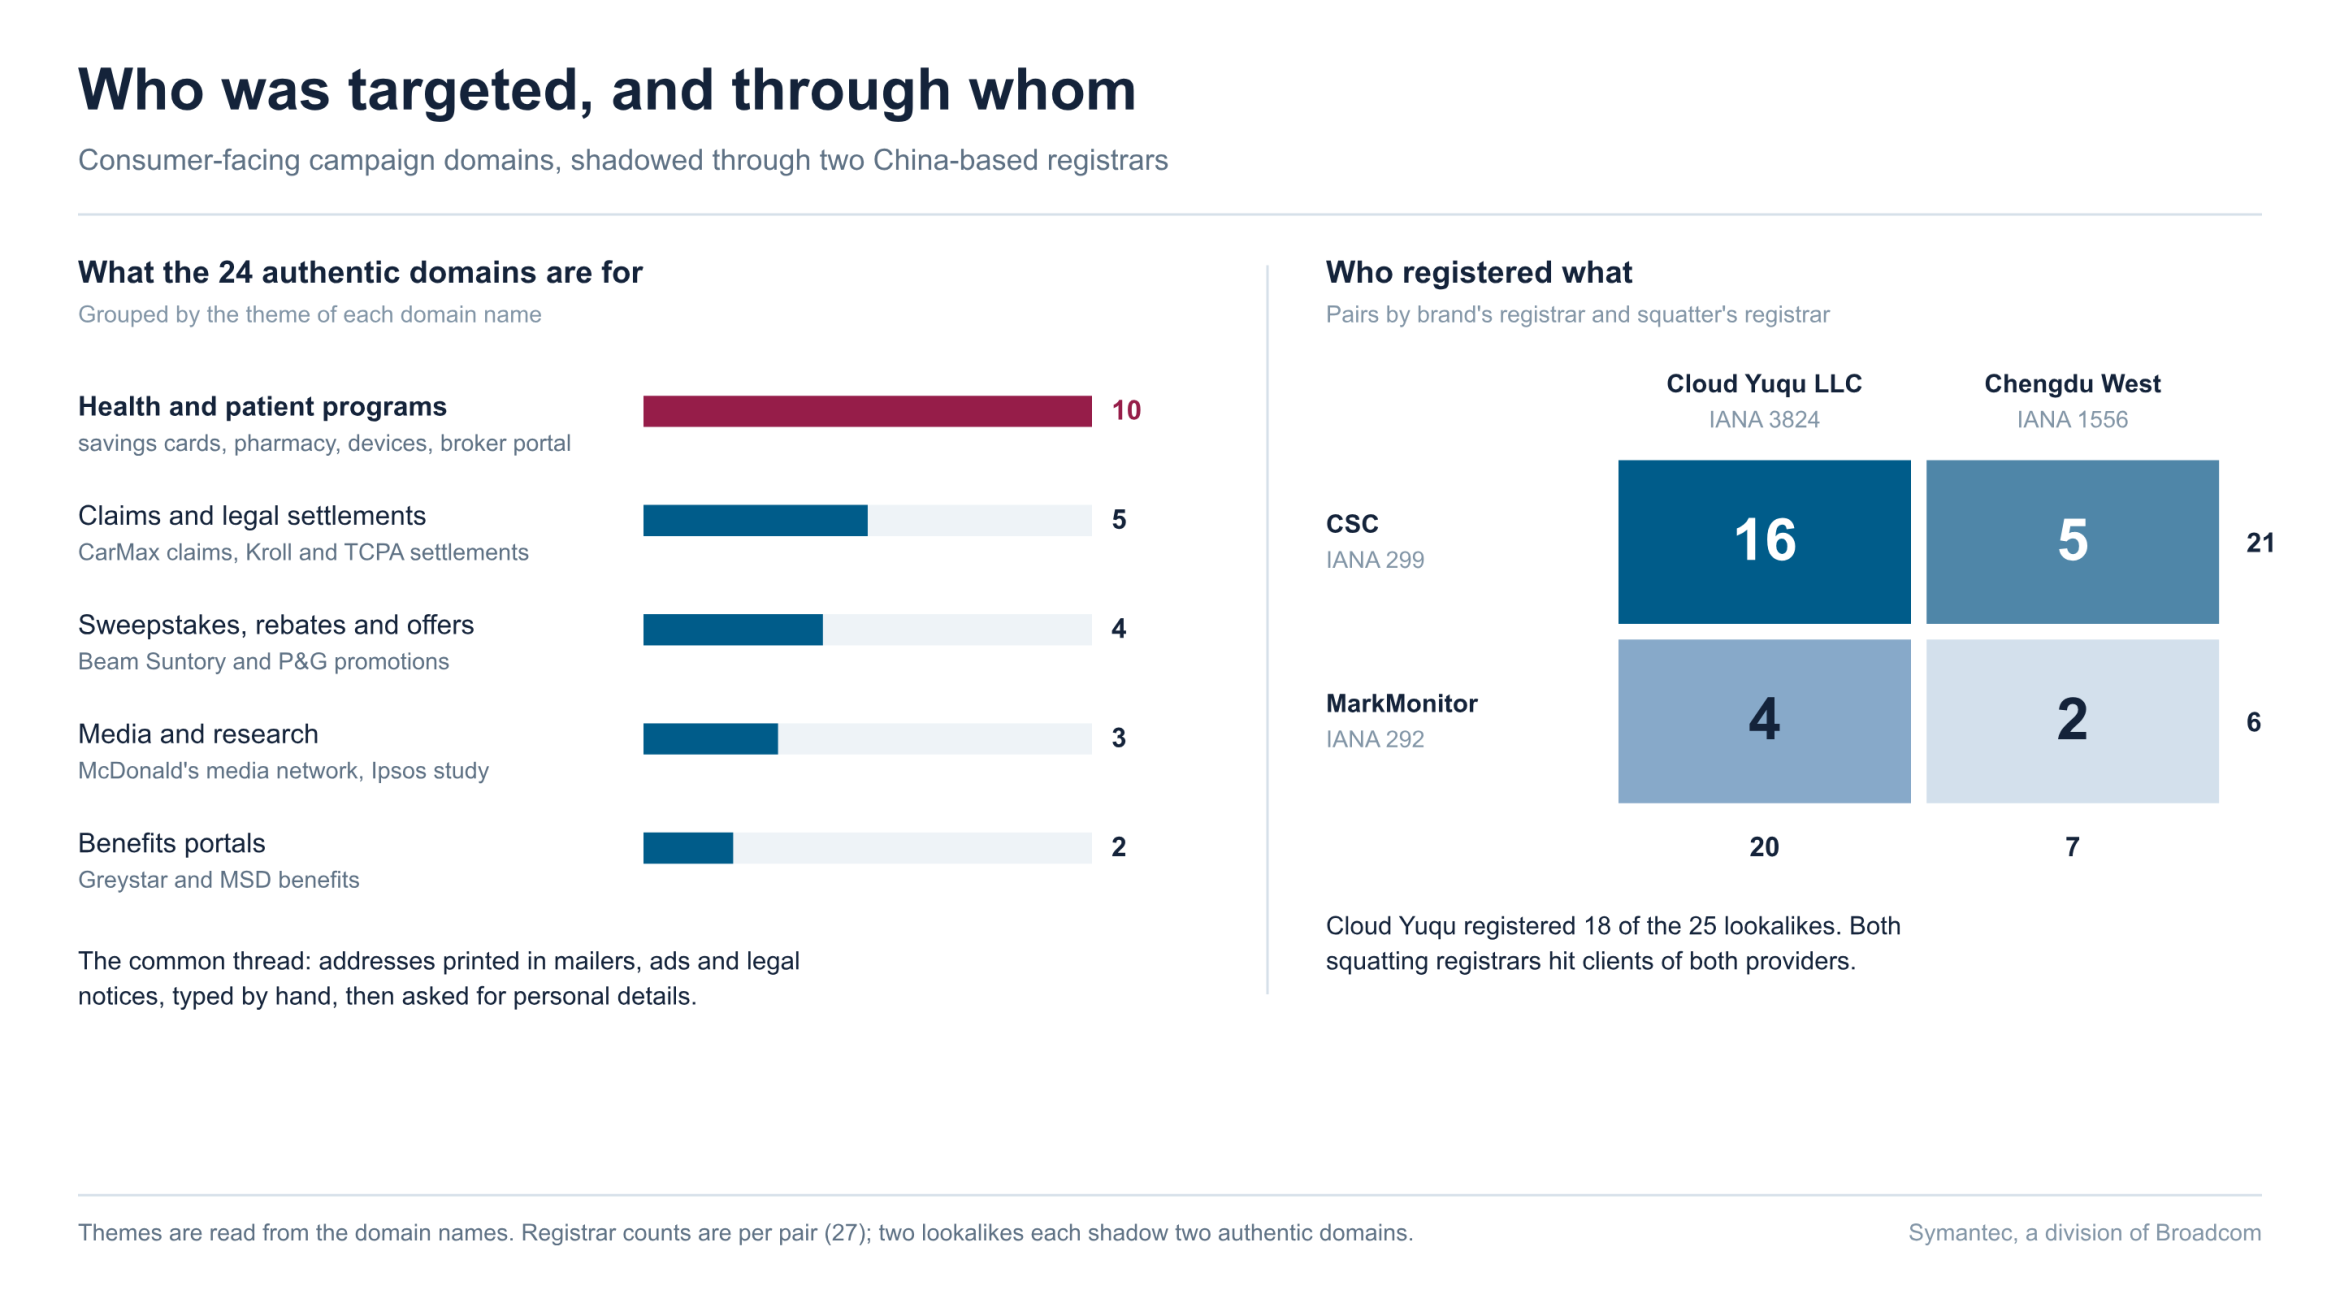
I nomi autentici non erano soltanto gli indirizzi principali delle aziende. Molti sembravano destinati a programmi di risparmio sanitario, concorsi, rimborsi, richieste di indennizzo o comunicazioni su azioni legali. Tra le organizzazioni associate ai domini originali Symantec cita Abbott Laboratories, Bayer, CarMax, McDonald’s, Procter & Gamble e Sanofi, oltre ad altri gruppi e marchi.
È un dettaglio importante per la sicurezza del marchio: un dominio secondario può comparire su una tessera, in una lettera, in uno spot o su un foglio informativo distribuito in farmacia. Chi lo digita a mano si aspetta di trovare un servizio ufficiale e può essere portato a inserire dati personali, informazioni sanitarie o il numero di una pratica. In questo contesto una differenza minima è più difficile da notare che su una homepage conosciuta.
Una lettera in meno, spesso una “s”
Le varianti descritte non ricorrevano soprattutto ai trucchi più vistosi, come caratteri simili o trattini aggiunti. In 15 casi su 27 spariva una “s” finale o interna che indicava un plurale o un possessivo; in altri sei veniva omessa una lettera e in quattro si riduceva una doppia. Due casi usavano una modifica diversa: una lettera aggiunta e una vocale sostituita.
Un esempio riguarda CarMax: dopo la registrazione tramite CSC di carmaxclaims.com e kmxclaims.com, il giorno seguente comparvero carmaxclaim.com e kmxclaim.com. La ricerca spiega anche un passaggio tra estensioni: un indirizzo sotto un nuovo TLD può essere imitato con una forma abbreviata in .com, sfruttando l’abitudine di molti utenti a completare mentalmente l’indirizzo con l’estensione più familiare.
Il possibile punto d’osservazione
Secondo Symantec, i domini originali risultavano registrati attraverso CSC (Corporation Service Company) o MarkMonitor, fornitori usati per la protezione dei marchi. Le copie venivano invece attribuite a due registrar cinesi. Dei 25 domini civetta citati nella sintesi della ricerca, 18 erano presso Cloud Yuqu e sette presso Chengdu West Dimension Digital Technology. Nel testo i ricercatori descrivono 27 coppie: la differenza tra il numero di domini civetta e quello delle coppie riflette casi in cui una singola variante poteva sovrapporsi a più nomi autentici.
Gli autori non hanno osservato direttamente gli strumenti usati per scoprire i nuovi nomi. La loro spiegazione — un processo automatizzato che controlla nuove registrazioni, seleziona i registrar di protezione dei marchi e genera varianti — è quindi un’inferenza coerente con la sequenza temporale, non la prova tecnica di uno specifico sistema di monitoraggio. I dati di registrazione pubblici possono offrire indizi, ma non identificano da soli l’autore o il metodo di raccolta.
Leggi anche: Domain shadowing: quando il DNS di un’organizzazione viene abusato · DNS hijack e sicurezza dei domini: il caso dei siti crypto
Da parcheggio pubblicitario a falsa richiesta di dati
Al momento dell’analisi, le copie mostravano pagine parcheggiate con annunci, portali di ricerca ingannevoli o blog costruiti attorno al marchio. Symantec osserva che questi contenuti possono generare traffico e ricavi pubblicitari e avverte che un dominio può essere riconfigurato in seguito per distribuire annunci malevoli o raccogliere credenziali. Questo rischio futuro va distinto dai contenuti effettivamente osservati: la ricerca non afferma che ogni dominio della campagna stesse già sottraendo dati.
La risposta pratica per le imprese è includere anche i domini di campagna nel monitoraggio del marchio, controllare le nuove registrazioni e le varianti ortografiche nelle ore successive, e predisporre un canale rapido per segnalazioni e takedown. Sul versante dei registrar, l’episodio mostra il valore di avvisi tempestivi e processi di escalation, ma non basta per concludere che uno specifico operatore abbia divulgato dati o violato obblighi: la ricerca non documenta una fuga di informazioni dai fornitori coinvolti.
La lettura Webinvest
Il rischio non nasce soltanto dalla somiglianza con un marchio celebre, ma dalla capacità di arrivare prima che il pubblico conosca il nuovo indirizzo. Una pagina di concorso o rimborso può avere un ciclo breve e un pubblico che digita il nome seguendo istruzioni offline; perciò la protezione dei domini aziendali deve comprendere anche le registrazioni tattiche legate alle singole iniziative. La priorità è ridurre la finestra tra registrazione, pubblicazione e controllo delle varianti, mantenendo una risposta proporzionata alle evidenze raccolte.
Fonte: Symantec, “Typosquatters Copy Big Brands’ New Domains Within a Day of Registration”.
← Tutte le news